学习一下近期出现的 bad epoll 漏洞,该漏洞位于 fs/eventpoll.c,在 linux 内核以及 安卓内核中均存在该漏洞。
漏洞原理 漏洞位于 fs/eventpoll.c 的 ep_remove() 函数中。file 对象没有使用引用计数追踪或者加锁保护,导致可以通过构造一个 eventpoll fd 监视另一个 eventpoll fd,然后多线程竞争 close,导致 file 结构体的 UAF。ep_remove 函数中,file 为传入 epitem 的 ffd.file 对象。对其继续调用 ep_remove_file() 函数。在该函数中会写入 file->f_ep 成员为 NULL。
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 static void ep_remove (struct eventpoll *ep, struct epitem *epi) { struct file *file = lockdep_assert_irqs_enabled(); lockdep_assert_held(&ep->mtx); ep_unregister_pollwait(ep, epi); if (unlikely(READ_ONCE(epi->dying))) return ; spin_lock(&file->f_lock); if (epi->dying) { spin_unlock(&file->f_lock); return ; } ep_remove_file(ep, epi, file); if (ep_remove_epi(ep, epi)) WARN_ON_ONCE(ep_refcount_dec_and_test(ep)); } static void ep_remove_file (struct eventpoll *ep, struct epitem *epi, struct file *file) { struct epitems_head *to_free =NULL ; struct hlist_head *head = lockdep_assert_held(&ep->mtx); lockdep_assert_held(&file->f_lock); if (hlist_is_singular_node(&epi->fllink, head)) { WRITE_ONCE(file->f_ep, NULL ); if (!is_file_epoll(file)) { struct epitems_head *v ; v = container_of(head, struct epitems_head, epitems); if (!smp_load_acquire(&v->next)) to_free = v; } } hlist_del_rcu(&epi->fllink); spin_unlock(&file->f_lock); free_ephead(to_free); }
而另一条路径上(或者应该说是上层调用链上)通过竞争抢占执行。__fput 函数调用 eventpoll_release 函数(开启 CONFIG_KCMP定义)会查看 file->f_ep 的内容。如果该 fast_check 检查到 f_ep 为空,则直接返回。
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 static inline void eventpoll_release (struct file *file) { if (likely(!READ_ONCE(file->f_ep))) return ; eventpoll_release_file(file); }
后续调用 file->f_op->release 即 eventpoll_fops->release,即 ep_eventpoll_release 函数。其继续向下调用至 ep_free,然后会直接 kfree epoll_target,在 file_free 中 kmem_cache_free file_target。
1
2
3
4
5
6
7
__fput -> eventpoll_release(file_target) -> fastcheck pass and return -> file->f_op->release (ep_eventpoll_release) -> ep_clear_and_put -> ep_free -> file_free
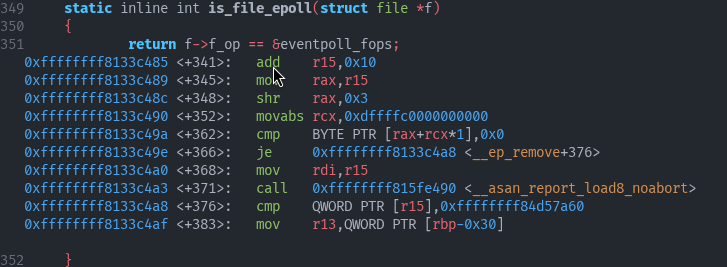
此时,原进程继续向下执行,会查看is_file_epoll(file),这里由于 file 已经被释放,可以将其重新申请为非 eventfd。从而进入该分支。写入 to_free = epoll_target->refs,然后再 hlist_del_rcu() 会写入 0 到 epi->fllink.pprev :
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
static void ep_remove_file (struct eventpoll *ep, struct epitem *epi, struct file *file) { struct epitems_head *to_free =NULL ; struct hlist_head *head = lockdep_assert_held(&ep->mtx); lockdep_assert_held(&file->f_lock); if (hlist_is_singular_node(&epi->fllink, head)) { WRITE_ONCE(file->f_ep, NULL ); if (!is_file_epoll(file)) { struct epitems_head *v ; v = container_of(head, struct epitems_head, epitems); if (!smp_load_acquire(&v->next)) to_free = v; } } hlist_del_rcu(&epi->fllink); spin_unlock(&file->f_lock); free_ephead(to_free); }
漏洞利用 由于该漏洞发现者声称该漏洞可以实现手机的 root 提权。因此会着重分析其漏洞利用思路并尝试进行迁移(其只提供了 x86 下 linux 内核的利用脚本)。
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
CPU 0 racer CPU 1 main ================================================ ================================================ timerfd_settime(.., TFD_TIMER_ABSTIME) // CPU 1 spins close(dup(ep_race_target)) to write f_count, // invalidating CPU 0's cache line containing f_op close(ep_race_waiter) close(dup(ep_race_target)) __ep_remove(epi) close(dup(ep_race_target)) spin_lock(&file_race_target->f_lock) close(dup(ep_race_target)) ... ... WRITE_ONCE(file_race_target->f_ep, NULL) ... ======== RACE WINDOW BEGIN ======== ... ... is_file_epoll(file_race_target) close(dup(ep_race_target)) reads f_op -> CACHE MISS, CPU 0 stalls close(dup(ep_race_target)) timerfd expiry IRQ on CPU 0 handler wakes epoll waiters close(ep_race_target) | __fput(file_race_target) | eventpoll_release() // lockless fast path | READ f_ep == NULL -> return | ep_free | kfree(epoll_race_target) // FREED IRQ handler returns ======== RACE WINDOW END ======== hlist_del_rcu(&epi->fllink) *epi->fllink.pprev = 0 => freed epoll_race_target->refs.first = 0 // offset 160 of kmalloc-192, Race UAF write-0 spin_unlock(&file_race_target->f_lock)
该漏洞提交者还给出了 kernelctf 中的 exp ,这里我们也简单分析下其利用过程:
Stage1:环境初始化 该部分在 race_setup() 函数中:
先创建一个 timerfd_wakeup 的 timer,然后通过 race_enqueue_waiters 向其绑定大量的 eventpoll fd。这样当 time up 时可以触发大量的 event poll 事件,如果这个time刚好在窗口内,可以有效延长时间的窗口,并导致中断发生。
然后创建一个 深度为 3 的 epoll 链条 ep_race_fds[3]。该链条用于评判 race 是否成功(ep_race_oracle),如果 race 成功会导致 epoll 的深度变为1。
然后简单测了一下 false sharing 的耗时,用于后续的 race half time window。
Stage2: 漏洞触发与 cross cache 该部分在 vuln_trigger_and_cross_cache() 函数中
首先申请了 pipe,并 fcntl 设置其 PIPE_SZ 为 0x100 * 0x1000,也就是 0x100 页。
新创建 racer_thread,其会调用 race_close_thread 。在 CPU 0 上运行,会设置 absolute-time timer 设置为中断发生时间,然后忙等待(time_interrupt_fire - time_racer_launch_ahead),直到要发生中断的时候 close,期待中断会发生在 close 甚至是 竞争窗口内部。进入 for loop,分为两种阶段,PHASE_STAT 遍历 [LO,HI],筛选最容易发生 中断的 ahead idx;PHASE_EXEC 从 STAT 阶段给定的窗口中随机挑选一个值进行尝试。在 PHASE 开始前,会先设置了 timerfd_wakeup timerfd,令其在窗口内触发大量的 waitqueue 等待延长时间窗口。然后调用 close(ep_race_waiter),同时会测量其调用 close 所使用的指令数,如果大于了一个阈值则认为发生了中断。如果是 PHASE_STAT 会将该 ahead_idx 加入记录;如果是 PHASE_EXEC 也会执行记录,并重新继续 PHASE_STAT。
主进程会继续向下执行,绑定 CPU 1 运行。首先会打开/dev/null 填满 CPU partial_list。然后创建两个 epitem,ep_race_waiter,ep_race_target。ep_race_waiter 会 watch ep_race_target,CPU1 会释放 ep_race_target。然后再打开 /dev/null 填充 slab。然后启动 race 过程。不过主进程会进行 false sharing 延长时间窗口。
检测是否race成功,如果 race 成功,目标的 refs 会被清空为0,尝试将 ep_race_oracle 添加到 ep_uaf_target 链表中,如果 refs 为空可以添加成功,如果 refs 不为空则会报错 MAX_NESTS。
接下来就是 cross cache。将前面的 file 全部释放掉(除了与 ep_uaf_target 对应的 filefd)。然后 write(pipe_fd) 将释放的 file page 重新申请回来。通过一次受限的任意地址8字节读来判定是否 pipe_buffer reclaim 成功。
后续就是任意8字节读写转化为任意地址读写
Stage3: ROP 提权
新建 rop_pipe 用于写入 ROP 链
通过任意地址读获取 rop_pipe 的 page 虚拟地址。
填写page的ROP链
调用 epoll_wait,该地址的 waiter->vfs_poll->fake fop 已经被修改,从而进入 rop_pipe page 链。
漏洞复现 x86_64 首先考虑 x86_64 架构。使用 android-kernel android16-6.12 分支进行复现。
1 repo init -u https://android.googlesource.com/kernel/manifest -b common-android16-6.12
切换到存在漏洞的 commit。
1 git checkout a9f45c382a77076062801a9379c22858e4bb903a
使用 bazel 进行编译带 KASAN 内核:
1 bazel run //common:kernel_x86_64_dist --kasan
使用 ./exploit --vuln-trigger 命令来尝试触发 KASAN 警告。
尝试在竞争代码窗口之间添加 nop 指令来增大窗口,插入100行nop指令也没有效果(((
1
2
3
4
5
asm volatile ( ".rept 5\n" "nop\n" ".endr\n" ) ;
尝试断在 to_free = v 行未果。中间插入 500 条指令后gdb插桩调试后,发现 interrupts 数量大幅增加,同时 best range 开始有变化。但是 gdb 无法触发 file->f_op 不为 eventpoll_fops 的情况。然后发现启动脚本开启了 KVM 加速,关闭 KVM 后,似乎就很容易触发 interrupts,原来是 kvm 加速的问题吗。
1
2
3
4
5
static inline void free_ephead (struct epitems_head *head) { if (head) kmem_cache_free(ephead_cache, head); }
kprobe 命令:
1
2
3
4
5
6
7
8
9
10
11
# instrument the race window mount -t debugfs debugfs /sys/kernel/debug 2>/dev/null || true mount -t tracefs tracefs /sys/kernel/tracing 2>/dev/null || true cd /sys/kernel/tracing 2>/dev/null || cd /sys/kernel/debug/tracing echo 0 > events/kprobes/epwin/enable 2>/dev/null || true echo '-:kprobes/epwin' >> kprobe_events 2>/dev/null || true echo 'p:epwin __ep_remove+0xa5' >> kprobe_events echo 1 > events/kprobes/epwin/enable
附: 切到 CVE-2026-43074 之前的commit代码,重新编译。
1 git checkout ba7833622fc3581c388d0da922aaab529aec43b3
该 poc 在该版本不需要修改可以稳定触发 KASAN UAF 警告。
TODO: aarch64 漏洞利用 x86_64 尝试修改以上 exp 的偏移适配到当前编译的内核上。WRITE_ONCE 与 hlist_del_rcu 之间。而非 is_file_epoll(),或者更准确地说在 is_file_epoll 与 hlist_del_rcu 之间,因此相较于漏洞复现,该部分其实理论上成功率会更高一些。
要成功迁移以上exp到新编译内核。首先需要修改大量的内核偏移值。不过原作者提供 exp 的内部数据使用了 libxdk 以数据库的形式来保存各种偏移以及配置信息。只有少量的偏移配置硬编码在 exp 内。
在看 image_db 的时候发现可以下载 kxdb 的 kernelctf 的指定版本内核。用以模拟启动运行 exp,发现可以执行到 ROP,不过最后在执行 execve 前栈未平衡,简单修改了 RopUtils.cpp 中的 Ret2Usr 函数,可以成功执行并拿到 root shell (注意需要修改 bash 为 sh,因为模拟的文件系统中没有该项)。(当然,也尝试了 --vuln-trigger 选项,不出意料的没有触发)
不过还是要尝试迁移到新的内核上。
迁移 尝试迁移到前文编译并测试的内核。查看了kxdb的自动化 workflow,其处理新的 kernel release 的步骤在 .github/workflows/db-generate-for-release.yml 中。其中会调用 .github/scripts/db_process_release.sh 来操作内核,这里输入应该是 distro 以及 发行版本。不过剔除下载内核逻辑后,其实就只是以 vmlinuz 以及 vmlinux 为基础进行处理。
1
2
3
4
5
6
7
8
9
10
11
echo "Downloading release $RELEASE" "$IMAGE_DB_DIR/download_release.sh" "$DISTRO" "$RELEASE" dbgsym,vmlinuz >/dev/null echo "Processing release $RELEASE" "$IMAGE_DB_DIR/download_release.sh" "$DISTRO" "$RELEASE" process --only-db echo "Collecting runtime data..." "$IMAGE_DB_DIR/collect_runtime_data.sh" echo "Creating db for release $DISTRO $RELEASE" "$KXDB_DIR/kxdb_tool.py" -o db.kxdb --image-db-path "$IMAGE_DB_DIR" --release-filter-add "$DISTRO/$RELEASE"
按照以上四条命令(实际上第一条是下载,只需要准备好编译产物中的 bzImage 以及 vmlinux)即可。
1
2
3
4
5
6
7
8
9
uv venv uv pip install -r ./kxdb_tool/requirements.txt uv pip install -r ./rop_generator/requirements.txt # need to remove '-e' arg in requirements.txt uv pip install -r ./image_db/requirements.txt wget https://github.com/0vercl0k/rp/releases/download/v2.1.3/rp-lin-gcc.zip unzip rp-lin-gcc.zip mv ./rp-lin rp++ chmod u+x rp++ export PATH=$PATH:$PWD
然后将你的 vmlinux bzImage 移到工作目录下,并且复制以下内容保存为 download_release_local.sh 到 image_db 目录下:
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
75
76
77
78
79
80
81
82
83
84
85
86
87
88
89
90
91
92
93
94
95
96
97
98
99
100
101
102
103
104
105
106
107
108
109
110
111
112
113
114
115
116
117
118
119
120
121
122
123
124
125
126
127
128
129
130
131
132
133
134
135
136
137
138
139
140
141
142
143
144
145
146
147
148
149
150
151
152
153
154
155
156
157
158
159
160
161
162
163
164
165
166
167
168
169
170
171
172
173
174
175
176
177
178
179
180
181
182
183
184
185
186
187
188
189
190
191
192
193
194
195
196
197
198
199
200
201
202
203
204
205
206
207
208
209
210
211
212
213
214
215
216
217
218
219
220
221
222
223
224
225
226
227
228
229
230
231
232
233
234
235
236
237
238
239
240
241
242
243
244
245
246
247
248
249
250
251
252
253
254
255
256
257
258
259
260
261
262
263
264
265
266
267
268
269
270
271
272
273
274
275
276
277
278
279
280
281
282
283
284
285
286
287
288
289
290
291
292
293
294
295
296
297
298
299
300
301
302
303
304
305
306
307
308
309
310
311
312
313
314
315
316
317
318
319
320
321
322
323
324
325
326
327
328
329
330
331
332
333
334
335
336
337
338
339
340
341
342
343
344
345
346
347
348
349
350
351
352
353
354
355
356
357
358
359
360
361
362
363
364
365
366
367
368
369
370
371
372
373
374
375
376
377
378
379
380
381
382
383
384
385
386
387
388
389
390
391
392
393
394
395
396
397
398
399
400
401
402
403
404
405
406
407
408
409
410
411
412
413
414
415
416
417
418
419
420
421
422
423
424
425
426
427
428
429
430
431
432
433
434
435
436
437
438
439
440
441
442
443
444
445
446
447
448
449
450
451
452
453
454
455
456
457
458
459
460
461
462
463
464
465
466
467
468
469
470
471
472
473
474
475
476
477
478
479
480
481
482
483
484
485
486
487
488
489
490
491
492
493
494
495
496
497
498
499
500
501
502
503
504
505
506
507
508
509
510
511
512
513
514
515
516
517
518
519
520
521
522
523
524
525
526
527
528
529
530
531
532
533
534
535
536
537
538
539
540
541
542
543
544
545
546
547
548
549
550
551
552
553
554
555
556
557
558
559
560
561
562
563
564
565
566
567
568
569
570
571
572
573
574
575
576
577
578
579
580
581
582
583
584
585
#!/bin/bash set -eo pipefailSCRIPT_DIR=$(dirname "$(realpath "$0 " ) " ) UBUNTU_BASE_URL="https://mirrors.edge.kernel.org/ubuntu/pool/main/l" KERNELCTF_BASE_URL="https://storage.googleapis.com/kernelctf-build/releases" usage cat <<EOF Usage: Remote kernel: $0 (kernelctf|ubuntu) (list|<release-name>) \\ [--only-db|--only-kxdl] \\ (vmlinuz|dbgsym|headers|modules|process|all) Local kernel: $0 local <release-name> <vmlinux-path> <bzImage-path> \\ [--only-db|--only-kxdl] \\ [process|all] Examples: List Ubuntu releases: $0 ubuntu list Download and process KernelCTF kernel: $0 kernelctf lts-6.1.XX all Process local kernel: $0 local my-kernel ./vmlinux ./bzImage process EOF exit 1 } ARGS=() while [[ $# -gt 0 ]]; do case "$1 " in --only-db) ONLY_DB=1 shift ;; --only-kxdl) ONLY_KXDL=1 shift ;; --) shift while [[ $# -gt 0 ]]; do ARGS+=("$1 " ) shift done break ;; -*) echo "Unknown option: $1 " usage ;; *) ARGS+=("$1 " ) shift ;; esac done set -- "${ARGS[@]} " release_format declare -A groups while IFS= read -r line; do [[ "$line " =~ ^(.*)-([^-]*)$ ]] prefix=${BASH_REMATCH[1]} if [[ -v "groups[$prefix ]" ]]; then groups [$prefix ]+=", " fi groups [$prefix ]+="$line " done keys=( $( echo "${!groups[@]} " | tr ' ' '\n' | sort -V ) ) for prefix in "${keys[@]} " ; do echo " - $prefix : ${groups[$prefix]} " echo done } list_ubuntu_releases printf "Supported Ubuntu releases:\n\n" curl -s \ "$UBUNTU_BASE_URL /linux-signed/" | sed -n \ 's/.*linux-image-[0-9][^>]*-generic_\([^>]*\)_amd64.deb.*/\1/p' | sort -V | sed -z '$ s/\n$//' | release_format } list_kernelctf_releases printf "Supported kernelCTF releases:\n\n" curl -s \ "https://raw.githubusercontent.com/google/security-research/master/kernelctf/server/releases.yaml" | grep -Eoh "^[^: ]*" | sort -V | sed -z '$ s/\n$//' | release_format } download_file URL="$1 " DST_FN="$2 " if [ -z "$DST_FN " ]; then DST_FN="${URL##*/} " fi if [ -f "$DST_FN " ]; then return fi echo "Downloading '$DST_FN ' from:" echo " $URL " if ! curl -f "$URL " -o "$DST_FN " ; then echo "Failed to download '$DST_FN ' from $URL " return 1 fi } download_ddeb_and_extract URL="$1 " DEB_FN="$2 " DST_DIR="$3 " FILE_SRC_FN="$4 " FILE_DST_FN="$5 " if [ -f "$DEB_FN " ]; then mkdir -p debs mv "$DEB_FN " "debs/$DEB_FN " fi if [ -n "$FILE_DST_FN " ] && [ -f "$FILE_DST_FN " ]; then return fi mkdir -p debs download_file "$URL " "debs/$DEB_FN " if [ ! -d "$DST_DIR " ]; then echo "Extracting 'debs/$DEB_FN ' into '$DST_DIR '..." dpkg-deb -x \ "debs/$DEB_FN " \ "$DST_DIR " fi if [ -n "$FILE_SRC_FN " ]; then mv \ "$DST_DIR /$FILE_SRC_FN " \ "$FILE_DST_FN " rm -rf "$DST_DIR " fi } save local FILE="$1 " local COMMAND="$2 " if [ -s "$FILE " ]; then return fi echo "Generating $FILE ..." if ! eval "$COMMAND " > "$FILE " ; then rm -f "$FILE " return 1 fi } process_vmlinux if [ ! -f "vmlinux" ]; then echo "Error: vmlinux does not exist." return 1 fi if [ ! -f "vmlinuz" ]; then echo "Error: vmlinuz/bzImage does not exist." return 1 fi save symbols.txt \ "nm vmlinux" if [ ! -f "btf" ]; then echo "Extracting pahole BTF information..." pahole \ --btf_encode_detached \ btf \ vmlinux fi save btf.json \ "bpftool btf dump -j file btf" save structs.json \ "$SCRIPT_DIR /extract_structures.py" save kernel_pages.txt \ "$SCRIPT_DIR /kernel_pages.py vmlinux" if [[ -z "$ONLY_DB " && -z "$ONLY_KXDL " ]]; then save btf_formatted.json \ "jq . btf.json" save pahole.txt \ "pahole vmlinux" save .config \ "$SCRIPT_DIR /../third_party/linux/scripts/extract-ikconfig vmlinux" save rop_gadgets.txt \ "ROPgadget --binary vmlinux" save rop_gadgets_wo_jop.txt \ "ROPgadget --nojop --binary vmlinux" save rop_gadgets_filtered.txt \ "grep ' : \(pop\|cmp\|add rsp\|mov\|push\|xchg\|leave\).* ; ret$' rop_gadgets_wo_jop.txt" fi if [[ -z "$ONLY_KXDL " ]]; then save rop_actions.json \ "$SCRIPT_DIR /../rop_generator/angrop_rop_generator.py \ --output json \ --json-indent 4 \ vmlinux \ vmlinuz \ --rpp-cache rp++.txt" save stack_pivots.json \ "$SCRIPT_DIR /../rop_generator/pivot_finder.py \ --output json \ --json-indent 4 \ vmlinux \ vmlinuz" fi } process_local_files local LOCAL_VMLINUX="$1 " local LOCAL_BZIMAGE="$2 " if [ ! -f "$LOCAL_VMLINUX " ]; then echo "Error: local vmlinux does not exist:" echo " $LOCAL_VMLINUX " exit 1 fi if [ ! -f "$LOCAL_BZIMAGE " ]; then echo "Error: local bzImage does not exist:" echo " $LOCAL_BZIMAGE " exit 1 fi LOCAL_VMLINUX=$(realpath "$LOCAL_VMLINUX " ) LOCAL_BZIMAGE=$(realpath "$LOCAL_BZIMAGE " ) echo "Using local kernel files:" echo " vmlinux: $LOCAL_VMLINUX " echo " bzImage: $LOCAL_BZIMAGE " ln -sf "$LOCAL_VMLINUX " vmlinux ln -sf "$LOCAL_BZIMAGE " vmlinuz } DISTRO="$1 " if [ -z "$DISTRO " ]; then usage fi if [ "$DISTRO " = "local" ]; then RELEASE_NAME="$2 " LOCAL_VMLINUX="$3 " LOCAL_BZIMAGE="$4 " DOWNLOAD_TYPE="$5 " if [ -z "$RELEASE_NAME " ]; then echo "Missing local release name." usage fi if [ -z "$LOCAL_VMLINUX " ]; then echo "Missing local vmlinux path." usage fi if [ -z "$LOCAL_BZIMAGE " ]; then echo "Missing local bzImage path." usage fi if [ -z "$DOWNLOAD_TYPE " ]; then DOWNLOAD_TYPE="process" fi if [ "$DOWNLOAD_TYPE " = "all" ]; then DOWNLOAD_TYPE="process" fi else RELEASE_NAME="$2 " DOWNLOAD_TYPE="$3 " if [ -z "$DOWNLOAD_TYPE " ]; then DOWNLOAD_TYPE="all" fi if [ "$DOWNLOAD_TYPE " = "all" ]; then DOWNLOAD_TYPE="vmlinuz,dbgsym,headers,modules,process" fi fi if [[ ! "$DISTRO " =~ ^(kernelctf|ubuntu|local )$ ]]; then echo "Unknown distro: $DISTRO " usage fi if [ "$DISTRO " != "local" ]; then if [[ -z "$RELEASE_NAME " || "$RELEASE_NAME " == "list" ]]; then LIST_FUNCTION="list_${DISTRO} _releases" "$LIST_FUNCTION " exit 0 fi fi RELEASE_DIR="$SCRIPT_DIR /releases/$DISTRO /$RELEASE_NAME " mkdir -p "$RELEASE_DIR " pushd "$RELEASE_DIR " >/dev/nullcase "$DISTRO " in kernelctf) RELEASE_URL="$KERNELCTF_BASE_URL /$RELEASE_NAME " if [[ "$DOWNLOAD_TYPE " =~ vmlinuz ]]; then download_file \ "$RELEASE_URL /bzImage" \ "vmlinuz" fi if [[ "$DOWNLOAD_TYPE " =~ dbgsym ]] && [ ! -f "vmlinux" ]; then download_file \ "$RELEASE_URL /vmlinux.gz" echo "Extracting vmlinux.gz..." gzip -df vmlinux.gz fi if [[ "$DOWNLOAD_TYPE " =~ headers ]]; then download_file \ "$RELEASE_URL /COMMIT_INFO" if [ ! -d "linux-source" ]; then echo "Cloning release repository for headers..." REPOSITORY_URL=$( grep -oP \ '(?<=REPOSITORY_URL=).*' \ COMMIT_INFO ) COMMIT_HASH=$( grep -oP \ '(?<=COMMIT_HASH=).*' \ COMMIT_INFO ) mkdir linux-source pushd linux-source >/dev/null git init git remote add \ origin \ "$REPOSITORY_URL " git fetch \ --depth 1 \ origin \ "$COMMIT_HASH " git checkout FETCH_HEAD popd >/dev/null fi download_file \ "$RELEASE_URL /.config" if [ ! -f "linux-source/.config" ]; then cp .config linux-source/ fi if [ ! -e "linux-headers-for-module" ]; then ln -s \ linux-source \ linux-headers-for-module fi fi ;; ubuntu) if ! [[ "$RELEASE_NAME " =~ ^(.*?)[.](.*)$ ]]; then echo "Invalid release name." list_ubuntu_releases exit 1 fi RELEASE_SHORT=${BASH_REMATCH[1]} IMAGE_URL="$UBUNTU_BASE_URL /linux-signed/linux-image-${RELEASE_SHORT} -generic_${RELEASE_NAME} _amd64.deb" HEADERS_URL="$UBUNTU_BASE_URL /linux/linux-headers-${RELEASE_SHORT} _${RELEASE_NAME} _all.deb" GENHEADERS_URL="$UBUNTU_BASE_URL /linux/linux-headers-${RELEASE_SHORT} -generic_${RELEASE_NAME} _amd64.deb" MODULES_URL="$UBUNTU_BASE_URL /linux/linux-modules-${RELEASE_SHORT} -generic_${RELEASE_NAME} _amd64.deb" DBGSYM_URL="http://ddebs.ubuntu.com/pool/main/l/linux/linux-image-unsigned-${RELEASE_SHORT} -generic-dbgsym_${RELEASE_NAME} _amd64.ddeb" if [[ "$DOWNLOAD_TYPE " =~ vmlinuz ]]; then download_ddeb_and_extract \ "$IMAGE_URL " \ linux-image.deb \ linux-image \ "boot/vmlinuz-${RELEASE_SHORT} -generic" \ vmlinuz fi if [[ "$DOWNLOAD_TYPE " =~ headers ]]; then download_ddeb_and_extract \ "$HEADERS_URL " \ linux-headers.deb \ linux-headers \ "" \ "" download_ddeb_and_extract \ "$GENHEADERS_URL " \ linux-headers-generic.deb \ linux-headers-generic \ "" \ "" if [ ! -d "linux-headers-for-module" ]; then mkdir -p linux-headers-for-module shopt -s dotglob cp -ar \ --update=none \ "linux-headers/usr/src/linux-headers-${RELEASE_SHORT} /" * \ linux-headers-for-module/ cp -ar \ --update=none \ "linux-headers-generic/usr/src/linux-headers-${RELEASE_SHORT} -generic/" * \ linux-headers-for-module/ shopt -u dotglob fi fi if [[ "$DOWNLOAD_TYPE " =~ modules ]]; then download_ddeb_and_extract \ "$MODULES_URL " \ linux-modules.deb \ linux-modules \ "" \ "" cp \ "linux-modules/boot/config-${RELEASE_SHORT} -generic" \ .config cp \ "linux-modules/boot/System.map-${RELEASE_SHORT} -generic" \ System.map fi if [[ "$DOWNLOAD_TYPE " =~ dbgsym ]]; then download_ddeb_and_extract \ "$DBGSYM_URL " \ dbgsym.ddeb \ dbgsym \ "usr/lib/debug/boot/vmlinux-${RELEASE_SHORT} -generic" \ vmlinux fi ;; local ) process_local_files \ "$LOCAL_VMLINUX " \ "$LOCAL_BZIMAGE " ;; *) usage ;; esac if [[ "$DOWNLOAD_TYPE " =~ process ]]; then process_vmlinux fi popd >/dev/nullecho echo "Done." echo "Output directory:" echo " $RELEASE_DIR "
执行命令:
1 ./download_release_local.sh local my-kernel ./vmlinux ./bzImage process
然后发现 安卓编译的内核中由于开启了 CONFIG_TRAMPOLINE 配置选项,导致不存在 ret2usr 的 swapgs ; ret gagdet。哈哈,可能得先暂时搁置一会儿了。
更新:原 exp 应该是通过劫持 fops 的指针并 stack pivot 到 pipe_buffer page 实现 ROP 的目的,在 Android 内核上该利用方法已经过时,需要思考新的利用方法。
参考链接